AI安全

x.ai
xAI是一家聚焦于构建人工智能技术以推动人类科学发现进程的科技企业,由埃隆·马斯克担任领导。平台核心研发方向覆盖AI基础技术突破、大语言模型开发、科学计算场景赋能三大领域,团队成员曾参与多项AI领域重要技术的研发与落地。目标用户包含AI领域研究人员、科技企业技术开发者、科学研究机构从业者、普通AI功能使用者等群体,可应用于基础科学研究辅助、AI模型迭代开发、自然语言交互服务搭建、复杂问题推理求解等多种场景。

anthropics.com
Anthropics Technology是一家聚焦安全人工智能研发与应用的科技公司,核心推出了大语言模型Claude系列产品,为用户提供大模型文本处理、多模态交互、企业级AI部署等多种解决方案。核心功能包含大模型文本生成与处理、多模态内容理解、企业专属AI部署、API接口调用、安全对齐AI研发,面向企业开发者、内容创作者、科研人员、产品经理等不同用户群体,可应用于企业内部文档处理、科研文献整理、内容创作辅助、智能客服搭建等多种场景,兼顾AI能力与安全可控的使用需求。
botstop.com
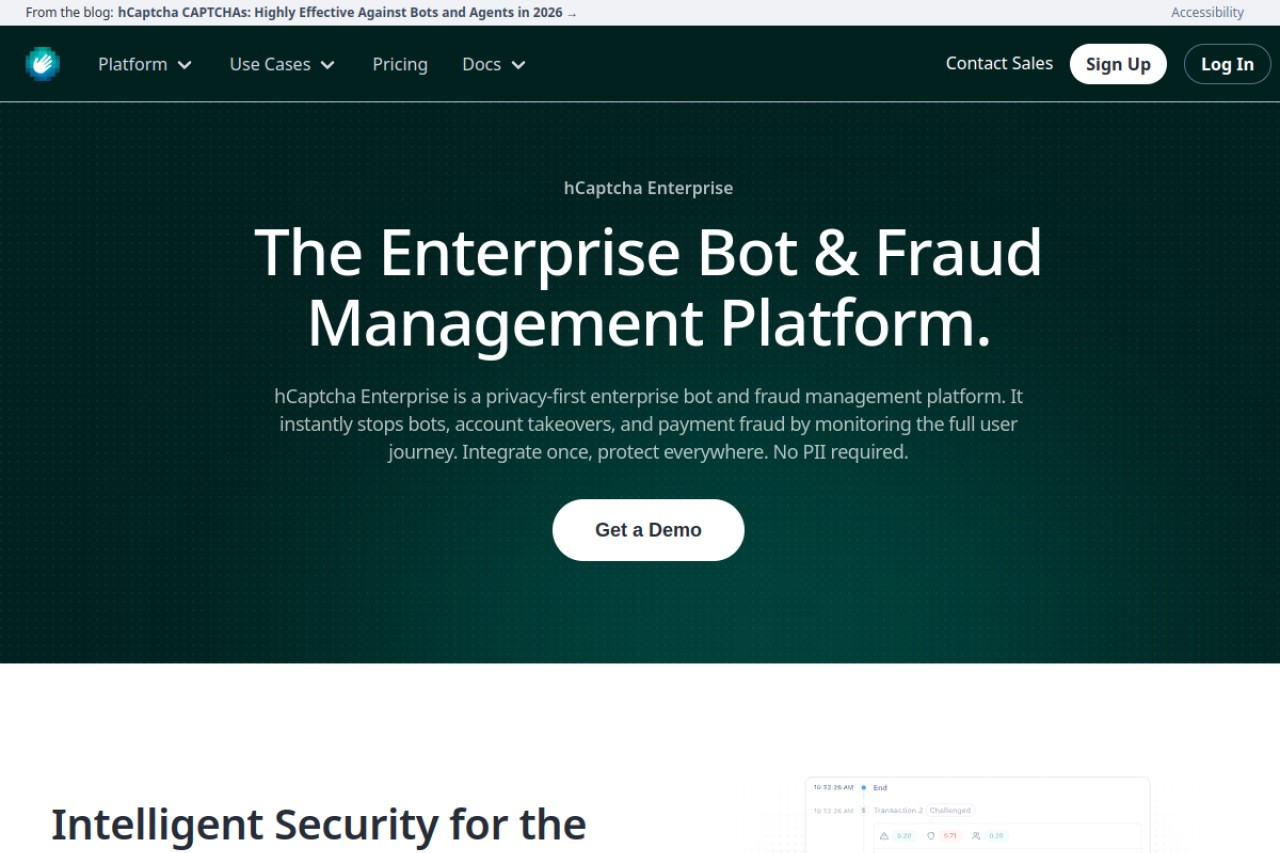
hCaptcha是专注隐私保护的AI安全平台,核心定位为帮助网站、应用运营方抵御自动化机器人与人为恶意滥用行为,同时兼顾普通访问者的隐私权益。平台核心功能包括恶意流量识别拦截、隐私友好型人机验证、滥用行为模式分析、验证体验自定义配置、多终端适配支持。目标用户覆盖网站运营者、应用开发者、企业安全运维人员、合规管理人员、普通互联网访问者等群体,可应用于网站登录防护、注册流程防刷、内容提交防灌水、交易支付防爬、API接口防攻击等多个场景,在安全防护的同时减少对正常用户访问流程的干扰。

eqtylab.io
EQTY Lab是专注于可验证计算领域的技术服务平台,联合Intel、NVIDIA推出面向AI场景的完整性保障解决方案。核心功能包括AI供应链全链路认证、合规流程自动化加速、AI系统运行风险动态监测,主要服务于AI研发企业、数据中心运营商、金融科技机构等有AI系统安全需求的用户,可应用于AI模型上线前安全核验、AI应用合规审计、多节点部署AI系统一致性验证等场景,通过密码学技术确保AI系统在任意部署环境下的运行完整性,为相关主体建立AI系统信任体系提供技术支撑。

lakera.ai
Lakera Guard是专注于大语言模型与AI应用安全防护的服务平台,核心定位是为各类AI应用提供轻量化的安全能力接入,帮助组织规避AI应用落地过程中的多种安全风险。其核心功能包括prompt注入攻击检测、敏感数据泄露拦截、有害生成内容过滤,支持通过一行代码完成接入,无需对原有AI模型架构进行大幅调整。目标用户覆盖AI应用开发者、企业安全运维人员、AI产品负责人等,适用于企业内部AI助手搭建、对外商业化AI服务部署、大模型应用合规改造等多种场景,助力组织在发挥AI效能的同时满足安全与合规要求。
basebox.ai
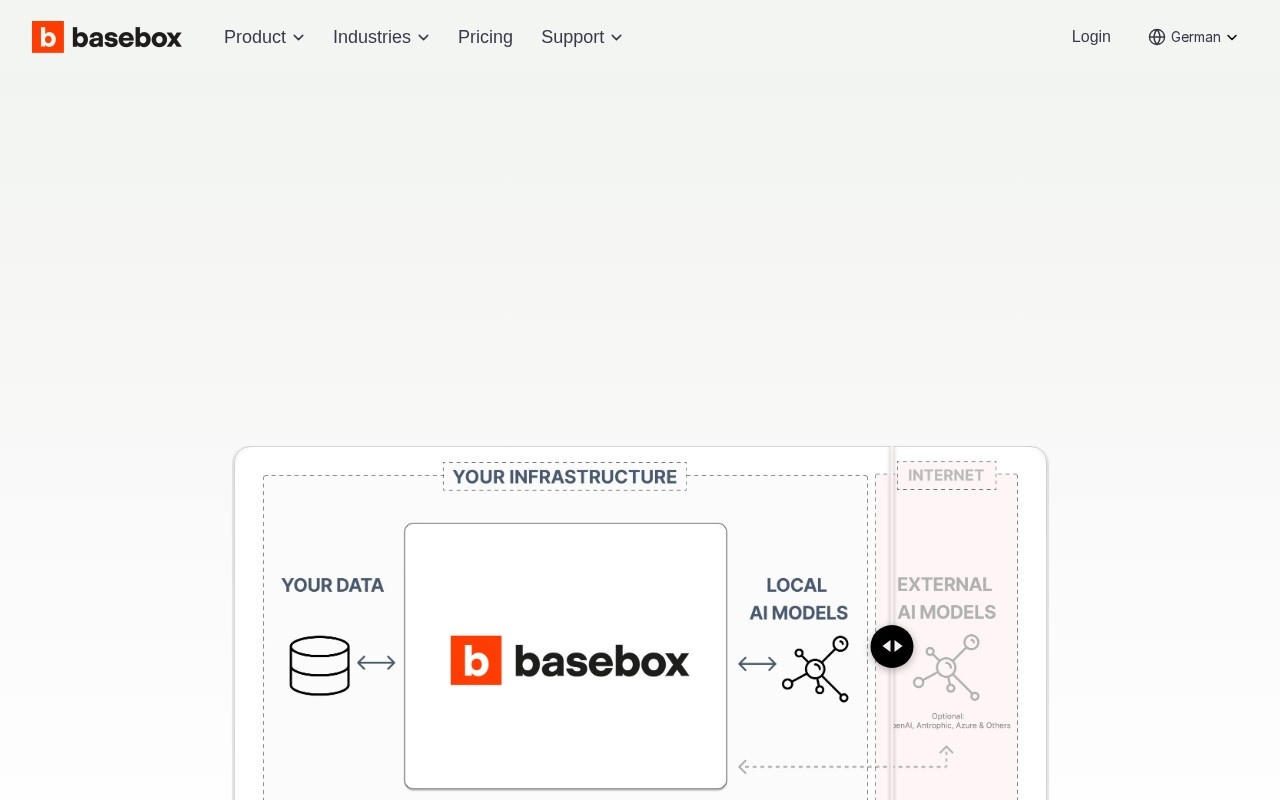
basebox AI是面向本地部署与私有云环境的安全AI管理系统,核心定位为帮助企业在自有基础设施内完成AI模型的全生命周期管控,无需依赖公网第三方AI服务,规避数据外泄风险。其核心功能包括多模型统一纳管、数据全链路加密审计、算力资源动态调度、权限细粒度配置,适用于金融、医疗、政务等对数据合规要求较高的行业,可满足企业搭建内部专属AI服务体系、敏感数据AI处理、内部业务AI赋能等多种场景需求,助力企业在数据安全合规的前提下落地AI应用。

overseerai.app
Overseer AI 是面向开发者的AI输出验证平台,核心定位是为AI生成内容提供安全、准确、合规的校验能力。核心功能包括实时内容审核、自定义合规策略配置、多行业监管规则适配,支持通过API快速对接各类AI应用。目标用户覆盖企业AI开发团队、安全合规部门、行业解决方案服务商,可应用于AI客服内容审核、医疗AI输出合规校验、金融AI咨询内容风险排查等场景,帮助企业降低AI内容违规风险,满足监管要求。

permit.io
Permit.io AI Access Control 是专注于AI应用全链路安全与权限管理的企业级解决方案,核心围绕AI交互全流程的权限校验与风险管控设计。核心功能包括细粒度的AI交互全阶段权限控制、多框架兼容的无侵入式集成、动态安全策略实时生效、合规审计日志自动留存、敏感数据访问拦截。目标用户覆盖企业AI开发团队、安全运维团队、合规管理部门,可用于大语言模型应用权限管控、企业内部AI助手安全加固、AI生成内容风险拦截、敏感数据在AI场景下的访问防护等场景,帮助企业在部署AI应用的同时满足内部安全规范与行业监管要求。
zhipeixu.github.io
FakeShield是专注于图像篡改检测与定位的多模态技术框架站点,核心目标是解决图像伪造检测领域算法黑箱不透明、跨篡改类型泛化能力弱的行业痛点。站点核心功能包括多模态篡改描述数据集MMTD-Set的公开访问、可解释篡改检测模块DTE-FDM的效果演示、文本引导的篡改定位模块MFLM的测试入口。站点面向AI安全研究人员、数字取证从业者、内容审核平台技术开发人员、学术领域相关方向研究者开放,可用于图像伪造检测算法研发、数字内容真实性核验、伪造证据溯源分析、学术研究效果对比等场景。
greip.io
Greip: Fraud Prevention是一款AI驱动的反欺诈防护服务平台,核心定位为帮助各类线上业务降低欺诈风险、保障资产安全。其核心功能包括AI支付欺诈检测、多维度身份与环境校验、内容合规检测三类,可覆盖支付、用户注册、内容发布等多个业务环节,目标用户涵盖电子商务运营者、金融科技平台开发者、在线服务提供商等群体,可应用于在线交易风险核验、新用户注册风控、UGC内容合规筛查、跨境业务地域校验等多种场景,帮助企业减少欺诈带来的财务损失与合规风险。

waf-ce.chaitin.cn
雷池是长亭科技推出的下一代Web应用防火墙,主打基于语义分析3.0技术的智能Web安全防护,核心功能包括智能攻击识别、实时应急响应、未知威胁检测三类,主要面向企业级安全运维、开发团队,适用于企业官网、业务系统、API接口等Web资产的安全防护场景,可帮助企业拦截SQL注入、XSS跨站、命令执行等常见Web攻击,降低资产被入侵、数据泄露的风险。

fiddler.ai
Fiddler AI是面向机器学习与大语言模型开发运维团队的AI可观察性与安全平台,核心定位是帮助企业实现模型全生命周期的可视化监控与风险防护。平台支持模型性能实时追踪、数据漂移检测、生成内容合规校验、公平性审计等核心功能,可覆盖从模型部署到持续迭代的全流程场景。目标用户包含企业AI研发团队、MLOps工程师、合规风控人员,适用于生产环境模型稳定运行监控、合规审核、模型迭代优化等业务场景,帮助企业降低AI落地过程中的性能偏差、数据失真、合规风险等问题。

pervaziv.com
Pervaziv AI是人工智能驱动的软件安全平台,核心定位为多云环境下的应用全生命周期安全管控解决方案,面向使用多云环境部署应用程序的开发团队与安全团队。核心功能包含AI驱动的漏洞扫描、运行时应用自我保护、DevOps工作流深度集成、多维度合规审计、全局安全风险态势分析五大模块。平台依托人工智能技术统一管理多云环境下的安全风险,可帮助企业在多云应用开发、测试、上线、运维的全流程中,平衡安全防护能力与开发迭代效率,解决多云环境下分散安全防护带来的风险遗漏、防护滞后、管控成本高等问题。适用于CI/CD pipeline构建阶段安全左移检测、应用上线前基线安全校验、生产环境运行时实时防护、行业合规要求自查、跨云安全风险统一管控等多种场景,帮助团队统一管控不同云服务商环境下的应用安全风险,降低多云部署带来的安全管理复杂度。

lyumengyao.github.io
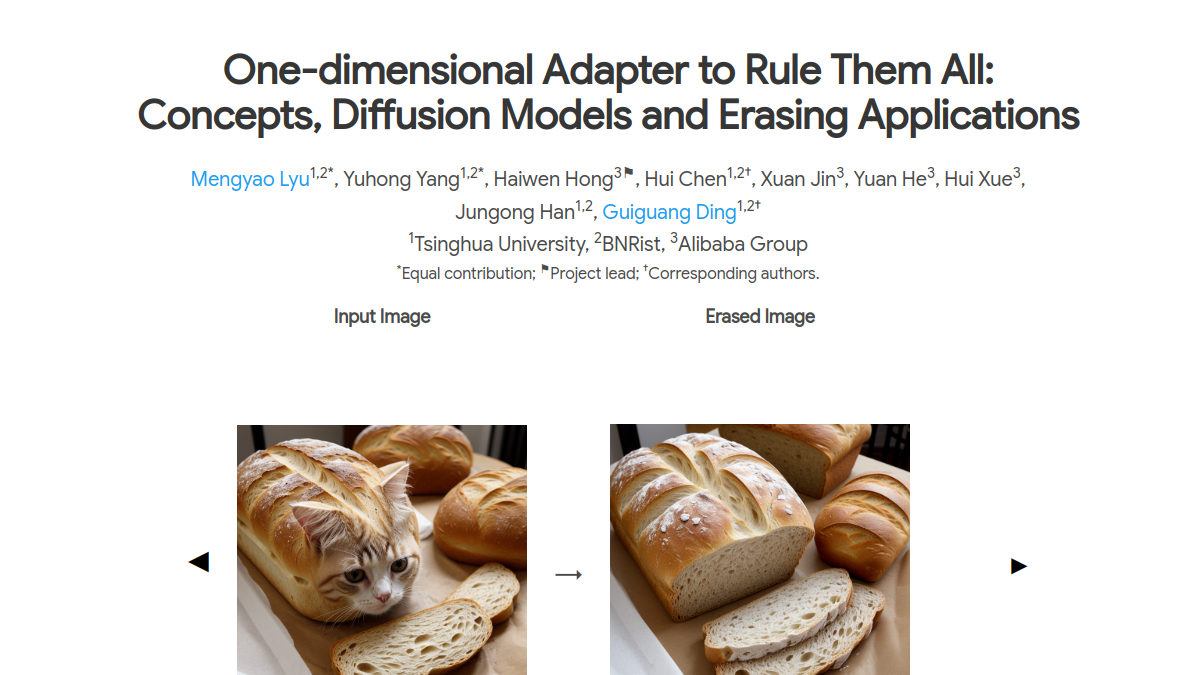
SPM是一款专注于扩散模型概念消除的技术工具,核心定位为面向深度学习从业者的模型安全优化辅助工具,核心功能包括半透结构概念注入、潜在定位微调、多模型即插即用适配,主要面向AI模型研发人员、安全研究人员、生成式AI应用开发者等群体,可应用于生成式模型不良内容过滤、特定版权概念移除、个性化模型输出约束、模型跨场景迁移优化等场景,帮助用户在不重新训练基础扩散模型的前提下,实现精准的目标概念消除,同时降低生成内容变异、模型性能侵蚀等问题的出现概率。
abnormalsecurity.com
Abnormal AI是专注于电子邮件安全的人工智能平台,核心定位为基于行为分析的企业邮件攻击防护解决方案。核心功能包括基于行为基线的异常检测、多技术融合的邮件内容风险扫描、账户活动持续风险评估、攻击事件自动化响应处置。平台主要面向企业安全运维团队、IT管理部门、金融机构、科技企业等用户,可应用于企业日常邮件安全防护、钓鱼攻击拦截、社交工程攻击防范、账户接管风险排查、邮件安全合规审计等多种场景,帮助企业降低邮件渠道带来的安全风险,减少因恶意邮件导致的资产损失与数据泄露风险。
fabraix.com
Fabraix是专为AI智能体设计的对抗性验证平台,核心定位为帮助开发团队发现AI智能体存在的安全漏洞与逻辑缺陷。平台提供自定义对抗测试场景构建、多种攻击向量模拟、漏洞风险评级、结果可视化分析以及可导出测试报告等核心功能,目标用户覆盖AI智能体开发团队、网络安全研究人员、大模型应用开发企业、AI安全合规审核人员、AI产品测试团队、学术AI研究人员,可用于AI智能体上线前安全测试、产品迭代阶段逻辑校验、合规审核阶段漏洞排查、学术研究阶段对抗样本分析等多种使用场景。