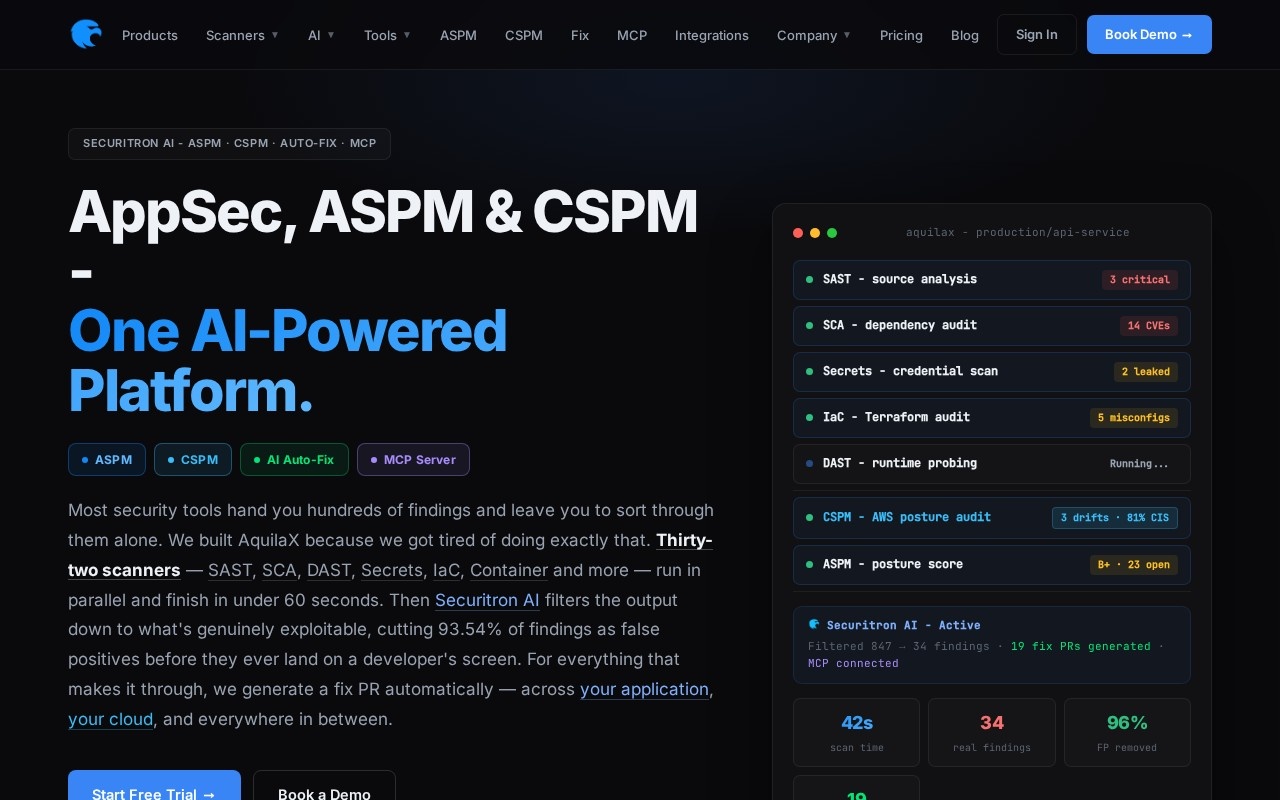
AquilaX是基于人工智能技术的DevSecOps平台,核心定位是帮助开发和安全团队在软件开发生命周期中整合安全检测能力,实现自动化的漏洞发现与修复。平台支持将安全检查嵌入现有开发流程,无需大幅调整团队工作流,可完成代码层面漏洞扫描、依赖库风险识别、容器镜像安全检测,并提供AI驱动的修复方案建议。目标用户覆盖企业开发团队、安全运维团队、DevOps工程师、开源项目维护人员,适合在持续集成持续部署流程、项目上线前安全验收、开源组件合规检查等场景使用。
- 运营状态
- 正常运营
- 地址
- aquilax.ai
- 定价模式
- AquilaX提供免费试用版本,免费版本
- 是否开源
- 闭源
- 适合人群
- 企业开发团队、企业安全运维团队、DevOps工程师、DevSecOps从业者
- 收录时间
- 2026/9/4
- 内容更新
- 2026/9/17
- 访问量
- 0 次
编辑点评
这是一款将人工智能与DevSecOps流程结合的自动化安全检测平台,针对当下软件开发流程中安全环节滞后、人工检测效率低的问题,提供了从检测到修复建议的全流程自动化方案。平台不需要企业投入大量硬件资源搭建本地环境,通过云端服务即可接入现有开发流程,适配绝大多数主流的开发工具链,降低了团队整合安全能力的门槛。AI生成修复建议这一特性,可以帮助开发人员快速理解漏洞原理并完成修改,减少了安全团队与开发团队之间的沟通成本,也能提升漏洞修复的整体效率。对于需要满足合规要求的企业,平台内置的合规报告功能可以直接输出标准化文档,减少人工整理报告的工作量。整体来看,该平台适配了现代软件开发的敏捷流程,将安全检查左移,在开发阶段就发现并解决问题,降低了后期修复安全漏洞的成本。
核心功能
使用指南
- 1
进入官网后点击注册按钮,填写企业或个人信息完成账号创建,登录后进入个人控制台页面,可创建团队空间并添加团队成员。
- 2
根据项目类型选择接入方式,可选择关联代码仓库、导入项目配置文件或者接入容器镜像仓库,完成授权后等待平台初始化。
- 3
配置检测规则,根据项目的安全需求选择检测等级、漏洞类型过滤规则,设置触发检测的条件,比如代码提交自动触发。
- 4
触发检测后等待平台完成扫描,扫描完成后可查看完整的检测报告,查看每个漏洞的详细信息与AI生成的修复建议。
- 5
将漏洞分配给对应开发人员,跟进修复进度,修复完成后可重新触发检测验证修复效果,定期导出合规报告完成安全审计。
优势与不足
优点6 项
支持多种开发资产检测,覆盖代码、依赖、容器多维度
AI生成可参考的修复方案,降低漏洞修复门槛
适配主流CI/CD工具,接入现有流程成本低
支持团队协作与权限划分,适配企业团队使用
自动化检测流程,减少人工安全检测的工作量
提供标准化合规报告,满足企业审计需求
不足4 项
暂不支持部分小众私有代码仓库的直接接入
高级合规检测功能仅对付费企业用户开放
对于非常复杂的业务逻辑漏洞,检测覆盖有限
免费版支持的项目数量与检测频次有较多限制
定价说明
AquilaX提供免费试用版本,免费版本支持创建最多2个公开项目,每月检测次数不超过10次,仅支持基础代码与依赖检测功能,无法使用容器镜像检测、合规报告生成、团队协作等高级功能,适合个人开发者体验平台能力。针对中小团队,提供基础付费方案,月费按项目数量计费,每个项目每月费用约49美元,支持最多10人团队协作,开放容器检测与基础报告功能。针对企业用户,提供定制化企业方案,按年订阅,起步年费约5000美元,支持私有部署、专属技术支持、全功能开放,适合有规模化安全需求的中大型企业。个人开发者可先使用免费版体验,中小团队可按实际项目数量选择基础方案,大型企业建议选择定制企业方案。
价格和授权政策可能变化,请以官网最新信息为准
适合人群与场景
- 企业开发团队
日常迭代安全检测
- 企业安全运维团队
资产安全巡检
- DevOps工程师
CI/CD流程嵌入安全
- DevSecOps从业者
流程安全建设
- 开源项目维护者
项目漏洞排查
- 网络安全从业者
应用安全测试
- 初创企业技术团队
低成本安全建设
常见问题
深度了解
AquilaX是一款基于人工智能技术构建的DevSecOps平台,专注于为软件开发团队提供自动化的安全检测与修复辅助能力。在现代敏捷开发与持续交付的流程中,安全检测往往是滞后的环节,后期修复安全漏洞的成本远高于开发阶段解决问题的成本,AquilaX通过将安全检测左移,嵌入到开发的各个环节,帮助团队在开发阶段就发现并解决安全问题。平台核心功能包含代码漏洞检测,能够识别常见的web应用漏洞、系统配置漏洞等问题,自动匹配漏洞危害等级并输出详细报告;针对项目使用的第三方开源依赖,平台可以自动识别存在已知安全问题的依赖版本,提供合规的升级建议,帮助团队规避开源组件带来的风险;对于容器化部署的应用,平台支持容器镜像的全层面检测,发现镜像底层系统和内置组件中的安全漏洞,保障容器部署的安全性。此外,平台依托AI能力可以针对检测出的漏洞生成针对性的修复建议,开发人员可以直接参考修改方案,减少安全团队与开发团队的沟通成本,提升修复效率。平台支持对接绝大多数主流的开发工具与持续集成平台,可以便捷接入现有开发流程,不需要团队大幅调整现有的工作流,降低了安全能力建设的接入成本。对于有合规要求的企业,平台还可以生成标准化的安全合规报告,满足内部审计与外部合规检查的需求。不管是个人开发者维护开源项目,还是中小团队进行日常开发,或是大型企业搭建完整的DevSecOps流程,AquilaX都可以提供对应的服务支持。
Ready to try
准备好体验 AquilaX 了吗?
点击下方按钮在新标签页打开官网,开始探索它的全部功能。
相关工具

Panto AI
免费Panto AI 是专注于代码自动化审查的编程辅助工具,核心定位是在代码上线前识别潜在缺陷、降低生产环境故障风险。核心功能包括代码漏洞自动扫描、修复方案智能建议、研发知识库集成适配,目标用户覆盖后端开发人员、前端开发工程师、DevOps运维人员、技术团队负责人、开源项目维护者等。可应用于功能迭代的代码评审环节、线上故障的根因复盘场景、开源项目的贡献代码核验流程、新人代码规范培训场景等,帮助研发团队减少人工评审的重复工作量,提升代码交付的整体质量。
Ellipsis
免费Ellipsis是面向开发团队的AI代码协作工具,核心定位是为软件开发全流程提供自动化代码质量管控与协作效率提升支持。核心功能包括自动化代码审查与PR问题修复、多语言代码适配支持、自定义团队代码规范对齐能力,同时具备高等级数据安全保障。目标用户覆盖中小型开发团队、大型企业技术部门、开源项目维护者等群体,可应用于日常代码提交审核、版本迭代PR校验、团队新人代码规范引导、紧急bug快速定位修复等多种研发场景,帮助团队减少人工代码审查的重复工作量,缩短代码合并周期。

CodeAnt AI
免费CodeAnt AI 是一款面向开发者、技术团队的AI代码审查工具,核心定位是借助人工智能技术优化代码审查流程,提升代码质量与开发效率。其核心功能包括多语言代码漏洞扫描、智能化代码优化建议推送、现有开发工具链无缝集成,同时支持部分代码问题自动修复。该工具主要面向前端后端开发人员、DevOps工程师、技术团队负责人、安全运维人员等群体,可应用于日常代码提交前自检、团队协作PR审查、项目迭代安全排查、技术栈迁移代码适配等多种开发场景,帮助团队减少人工审查的重复工作量,降低代码上线后的问题发生率。
PR-Agent
PR-Agent是CodiumAI推出的面向代码协作场景的AI代码审查助手,核心定位为降低代码审查成本、提升PR处理效率的开发辅助工具。核心功能包括自动生成PR结构化描述、多维度代码问题检测、可落地的代码优化建议,同时支持GitHub、GitLab、Bitbucket等主流代码托管平台集成。服务目标用户覆盖个人开发者、小型开发团队、中大型企业技术部门,可用于日常功能迭代的PR自检、团队代码评审的前置筛查、开源项目贡献PR的快速评估等场景,帮助减少人工审查的重复工作量,降低代码上线后的缺陷概率。
Sourcery
免费Sourcery是一款面向开发者的AI代码优化工具,核心定位是通过大语言模型能力自动提升代码质量、减少重复编码工作量。其核心功能包括实时代码质量扫描、自动重构优化、多IDE原生集成,支持Python、JavaScript、TypeScript、Go等多种主流编程语言。目标用户覆盖个人开发者、开发团队、技术管理者,可应用于日常编码、代码评审、项目重构、技术债清理、新成员代码规范对齐等多个场景,帮助团队统一代码风格,降低维护成本。

WhatTheDiff
WhatTheDiff是一款AI驱动的代码变更辅助工具,核心定位是为Git仓库的拉取请求处理提供智能化支持。它可自动分析拉取请求内的代码改动,生成清晰易懂的变更说明,也能辅助用户完善拉取请求描述内容,还支持针对代码变更给出针对性的重构建议。目标用户覆盖软件开发人员、代码审查人员、技术团队管理者、非技术类产品及运营人员,可应用于日常代码合并审查、团队代码规范落地、跨部门需求同步、新手代码学习等多个场景,帮助提升代码协作的整体效率,降低技术与非技术团队之间的沟通成本。
CodeRabbit
免费CodeRabbit是一款基于AI技术的代码审查平台,核心定位是通过自动化流程提升代码质量,降低人工代码审查的工作量。平台支持对接主流代码托管仓库,可自动识别代码中的潜在问题、性能缺陷与安全漏洞,还能提供针对性的优化建议。目标用户覆盖前端、后端、移动端等各领域开发者,以及技术团队负责人、DevOps工程师,可应用于日常代码提交审查、迭代版本代码质检、开源项目PR核验等多个场景,帮助团队提升代码开发效率与代码上线后的稳定性。
Crev
Crev是一款基于命令行界面的AI驱动代码审查工具,核心定位是帮助开发者在本地开发流程中完成代码质量检测与漏洞排查。它可以直接对接本地Git仓库,对提交的代码变更进行自动化分析,识别潜在的代码缺陷、安全漏洞与不符合规范的写法,还能给出针对性的优化建议。核心功能包含AI驱动代码变更分析、漏洞扫描、规范检查、优化建议生成与Git流程对接,目标用户为后端开发工程师、前端开发工程师、DevOps运维开发、开源项目维护者、代码评审负责人与安全开发人员,适合本地开发迭代中的预提交审查、CI流程集成审查、开源项目PR评审与代码漏洞合规检查等场景。
你是 AquilaX 的开发者或团队吗?
认领后可编辑工具信息、获取真实点击数据,并在页面上展示官方认证徽章。
访问第三方工具时,请注意账号、隐私与支付安全
用户评论
0· 0 条