DevSecOps
gecko.security
Gecko Security是一款AI驱动的代码安全检测服务,核心定位是帮助开发与安全团队识别并修复代码库中的潜在安全漏洞。核心功能包括模拟黑客攻击逻辑的漏洞深度检测、沙箱环境下的漏洞真实性验证、开发流程原生集成的实时风险拦截。该工具面向软件开发工程师、安全运维人员、企业技术管理团队,可应用于代码提交前的质量检测、上线前的安全审计、日常迭代的漏洞监控等场景,在不影响开发效率的前提下提升代码整体安全水平。

beaglesecurity.com
Beagle Security是专注于Web应用程序、API、GraphQL资产安全检测的在线渗透测试服务平台,核心定位为企业及开发团队提供自动化+人工结合的漏洞识别与修复指导服务。平台支持对全站资产进行持续漏洞扫描,可模拟真实黑客攻击路径定位风险点,同时提供带修复优先级的漏洞报告与针对性技术指导。目标用户覆盖中小微企业开发运维团队、互联网产品安全负责人、独立开发者、SaaS服务提供商、电商平台运营方等,可用于产品上线前安全校验、日常运维定期安全巡检、合规审计安全佐证、版本更新后安全复测等多种场景,帮助用户提前发现安全风险,降低数据泄露、服务被入侵的概率。
hounddog.ai
HoundDog.ai是一款聚焦代码安全领域的静态代码扫描工具,核心定位是帮助开发者在软件开发早期阶段识别代码中的敏感数据泄露风险。其核心功能包括PII(个人可识别信息)检测、敏感凭证扫描、代码合规性检查、漏洞关联分析以及扫描结果可视化呈现。工具面向软件开发人员、DevOps工程师、安全运维人员、企业合规管理人员等群体,可应用于代码提交前预检、CI/CD流水线集成、定期代码仓库安全审计、合规性自查等多个场景,帮助企业降低敏感数据泄露的安全隐患。
equixly.com
Equixly是面向API安全测试领域的服务平台,核心定位是通过自动化扫描与AI能力结合,帮助企业识别运行中API存在的安全隐患。平台支持基于OWASP Top 10 API风险标准的自动化测试,可生成API资产清单并梳理调用关系,同时输出多维度安全报告辅助合规校验。目标用户覆盖企业安全团队、后端开发人员、DevOps运维人员、合规审计人员等群体,适用于API上线前安全验证、日常迭代安全回归、合规审计风险自查、第三方API接入安全评估等多种场景,帮助企业及时排查API漏洞,降低数据泄露与攻击风险。

mcpscan.ai
mcpscan.ai是专注于Model Context Protocol(MCP)服务器的安全扫描工具,核心定位为MCP生态下的安全检测服务平台。核心功能包括MCP服务器漏洞专项检测、实时交互安全监控、漏洞详情溯源分析、修复方案定向推荐,同时支持自定义扫描规则配置。目标用户覆盖大语言模型应用开发者、MCP服务运维人员、AI系统安全工程师、企业AI架构师等群体,适用于MCP服务上线前安全验收、日常运行安全巡检、漏洞应急响应排查、合规性安全审计等多个场景,能够帮助用户识别MCP服务器在与大语言模型、外部工具交互过程中存在的安全风险,降低敏感数据泄露、系统被未授权访问的可能性。

pervaziv.com
Pervaziv AI是人工智能驱动的软件安全平台,核心定位为多云环境下的应用全生命周期安全管控解决方案,面向使用多云环境部署应用程序的开发团队与安全团队。核心功能包含AI驱动的漏洞扫描、运行时应用自我保护、DevOps工作流深度集成、多维度合规审计、全局安全风险态势分析五大模块。平台依托人工智能技术统一管理多云环境下的安全风险,可帮助企业在多云应用开发、测试、上线、运维的全流程中,平衡安全防护能力与开发迭代效率,解决多云环境下分散安全防护带来的风险遗漏、防护滞后、管控成本高等问题。适用于CI/CD pipeline构建阶段安全左移检测、应用上线前基线安全校验、生产环境运行时实时防护、行业合规要求自查、跨云安全风险统一管控等多种场景,帮助团队统一管控不同云服务商环境下的应用安全风险,降低多云部署带来的安全管理复杂度。
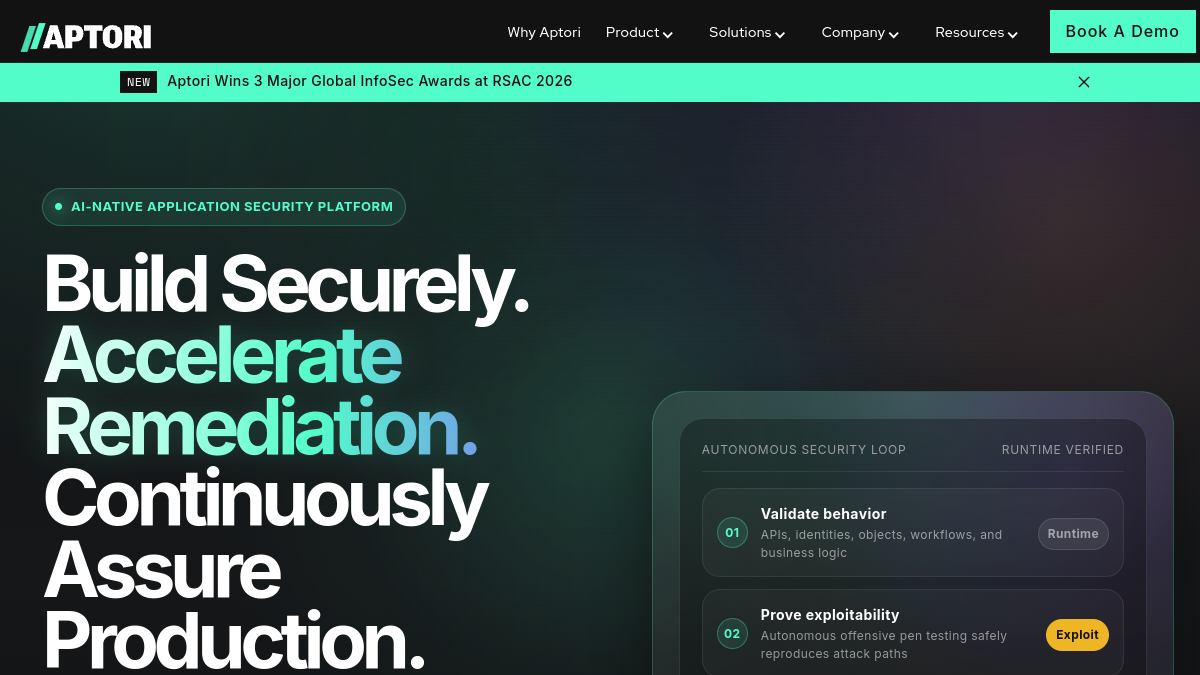

aptori.dev
Aptori是基于人工智能的API与应用程序安全测试解决方案,核心定位为开发生命周期内的自动化逻辑漏洞检测工具。核心功能包括AI语义图驱动的测试用例自动生成、业务逻辑缺陷智能识别、CI/CD流程无缝集成。目标用户覆盖开发工程师、测试人员、安全运维人员、DevOps团队及企业技术负责人,可在API开发迭代、版本上线前安全校验、持续集成流水线安全卡点、季度安全审计等场景下使用,帮助团队在开发早期识别安全风险,降低漏洞修复成本,提升应用整体安全水平。
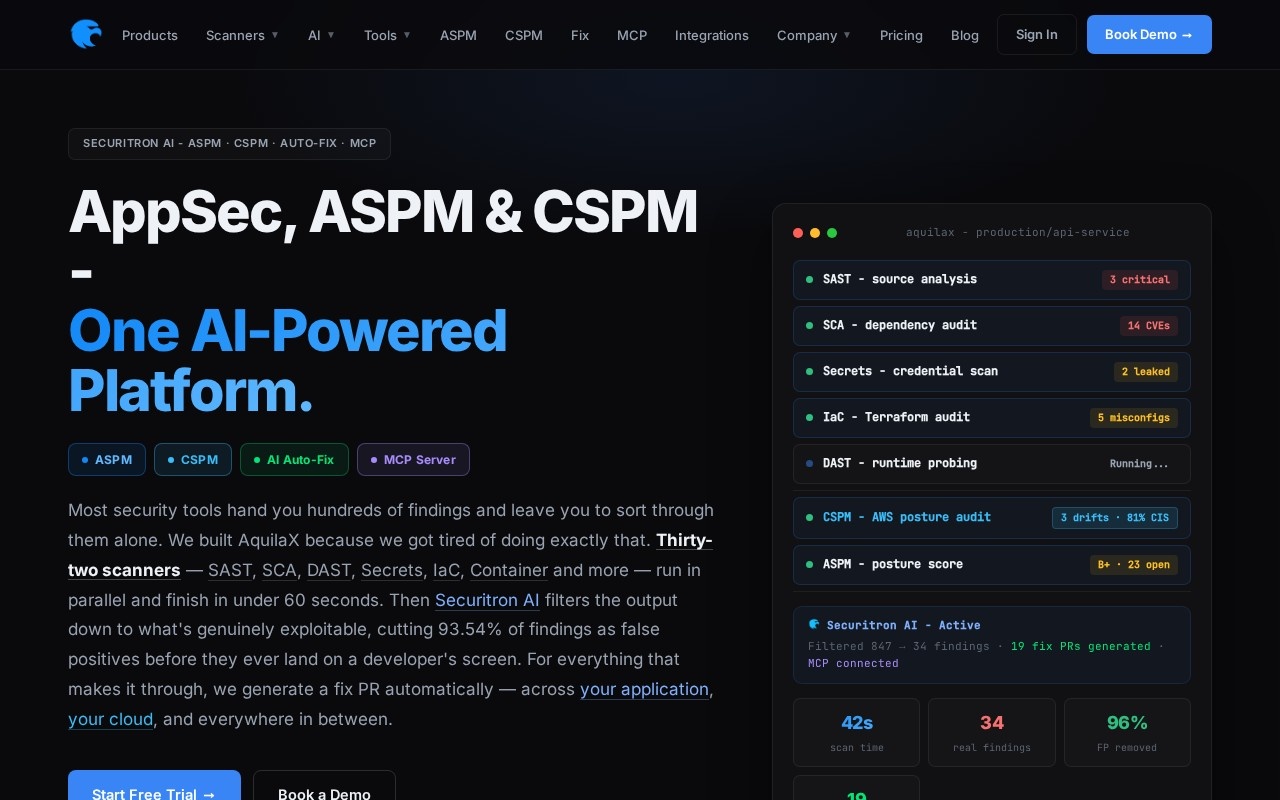
aquilax.ai
AquilaX是基于人工智能技术的DevSecOps平台,核心定位是帮助开发和安全团队在软件开发生命周期中整合安全检测能力,实现自动化的漏洞发现与修复。平台支持将安全检查嵌入现有开发流程,无需大幅调整团队工作流,可完成代码层面漏洞扫描、依赖库风险识别、容器镜像安全检测,并提供AI驱动的修复方案建议。目标用户覆盖企业开发团队、安全运维团队、DevOps工程师、开源项目维护人员,适合在持续集成持续部署流程、项目上线前安全验收、开源组件合规检查等场景使用。

corgea.com
Corgea是面向代码安全运维场景的AI驱动代码漏洞修复平台,核心定位是帮助开发与安全团队自动化处理代码中的各类安全风险。核心功能包括代码漏洞智能检测、上下文感知的修复建议生成、多开发框架兼容的补丁自动适配,目标用户覆盖企业安全团队、后端开发工程师、DevOps运维人员,可应用在CI/CD pipeline集成扫描、代码上线前安全审计、历史漏洞批量整改等多个工作场景,能够降低人工排查漏洞的时间成本,提升代码安全保障的一致性。
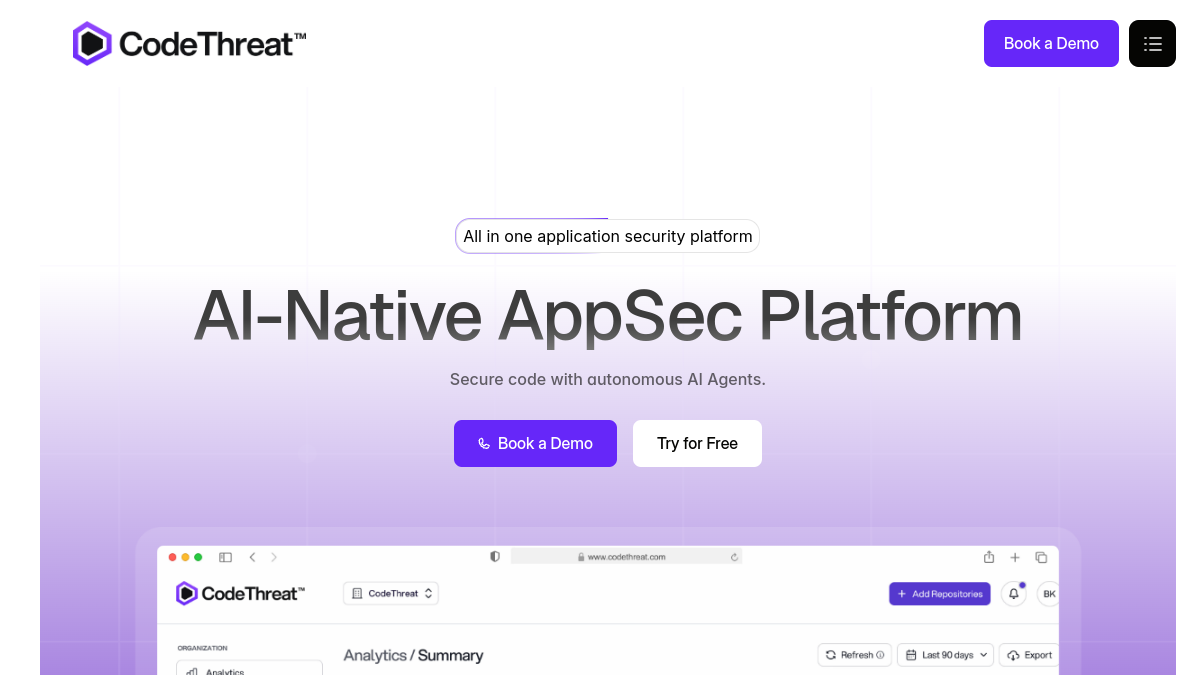
codethreat.com
CodeThreat是AI驱动的静态应用安全测试(SAST)解决方案,核心定位是为开发与安全团队提供代码层面的安全风险检测服务,帮助在软件开发生命周期早期识别安全隐患。核心功能包括多编程语言支持的静态代码扫描、AI辅助的误报过滤、自定义安全规则配置三类,同时支持与主流CI/CD管道无缝集成,可适配本地部署、云端托管等不同使用环境。目标用户覆盖软件开发工程师、DevOps工程师、企业安全团队、安全测试人员、软件项目管理者等群体,适用于企业内部代码安全审计、软件上线前安全检测、合规性安全评估、开源组件漏洞排查等多个场景。